Windows 11 刚刚移除了勒索软件曾滥用的工具,微软称不要恢复 WMIC
本周强制推送的 Windows 11 更新终于移除了 WMIC,这是勒索软件曾利用的工具之一。如果你从未在企业环境中工作过,可能从没听说过 WMIC,但它带来的风险并不局限于企业。如果普通用户的电脑上安装了 WMIC,同样可能受到影响。
WMIC 的全称是 Windows Management Instrumentation Command-line,几十年来一直是 Windows 的一部分,而且它本身并不是恶意软件。它是一款合法的命令行工具,允许用户(主要是企业用户)通过 Windows Management Instrumentation(WMI)查询和管理 Windows 电脑。不过,IT 部门之外的用户也会使用它,例如用于管理 Windows 和实现自动化,这也是 WMIC 预装在消费者版本中的原因。
微软在 2021 年 5 月发布 Windows 10 21H1 时弃用了 WMIC,但它仍以按需功能的形式预装在系统中。随着 Windows 11 KB5124008(2026 年 9 月更新)的发布,WMIC 现已被彻底移除,不再作为按需功能提供。
微软建议将仍依赖 WMIC 的应用、脚本和工作流迁移到受支持的替代方案,而不是恢复这一工具。
WMIC 让勒索软件能够攻击所有人,包括普通用户
与 WMIC 相关的滥用行为也影响了普通家庭用户,其中最常见的手段之一就是删除 Windows 的卷影副本。
对于不了解这一功能的用户,Windows 会维护卷影副本,帮助你恢复文件的旧版本,包括个人文件。Windows 的恢复功能同样建立在恢复到较早状态这一理念之上。
滥用 WMIC 的不法分子可能会先尝试删除卷影副本,这样一来,在勒索软件加密数据后,你就无法轻松恢复到之前的状态或找回数据。这并非理论上的风险,因为已有可信报告显示,TeslaCrypt 4.1b(一种已知的勒索软件变种)曾使用 WMIC 从受感染的电脑中删除卷影副本。
Windows Latest 了解到,Serpent、WhiteRose、Zenis、Saturn 以及其他众多勒索软件家族也曾滥用 WMIC。
就连臭名昭著的 WannaCry 勒索软件也曾删除卷影副本、禁用 Windows 启动恢复并移除备份信息。其中一条命令就调用了 WMIC 来删除卷影副本。
我并不是说 WMIC 导致了最初的 WannaCry 感染,但除非用户手动禁用或移除它,否则勒索软件可以滥用 Windows 中已经提供的这一合法工具。
WMIC 还曾被用于干扰 Windows 的防病毒保护。例如,某个木马曾使用 WMIC 检查 Windows Defender 是否正在运行,然后将自身添加到 Defender 的排除列表中。
2021 年,也就是微软宣布弃用 WMIC 的同一年,攻击者通过论坛传播了 DeroHE 勒索软件。该勒索软件同样使用 WMIC 命令来添加 Microsoft Defender 排除项。
在调查中,Windows Latest 发现,移除 WMIC 可以立即阻断一些明确依赖该工具的攻击技术和勒索软件策略。不法分子现在需要寻找替代方案,或者想办法诱骗你重新安装 WMIC。
如何确认 WMIC 是否已从 Windows 中移除
首先,确保你已通过 Windows Update 安装 2026 年 9 月更新。该更新显示为 Windows 11 KB5124008,并将电脑升级到版本 26200.9445。如果你的系统版本为 26200.9445 或更高版本,就已经受到保护。该版本不仅移除了 WMIC,还修复了数百个重大安全问题。
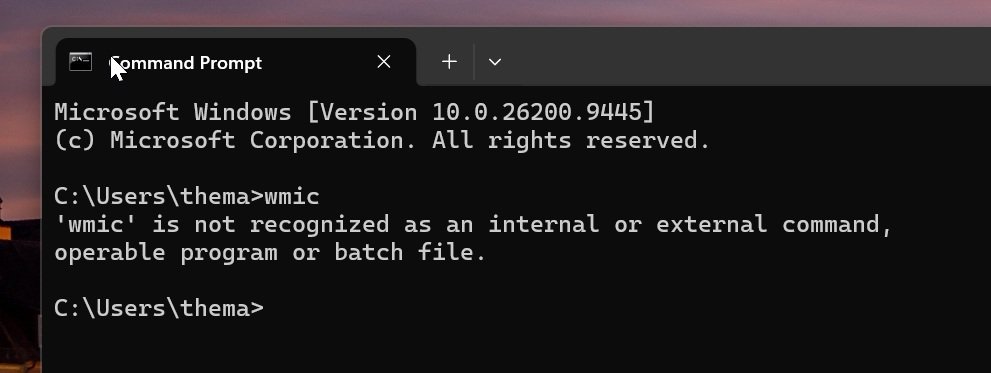
在 Windows 11 版本 26200.9445 或更高版本中,如果你打开终端或命令提示符并输入 WMIC,系统会提示无法识别该命令。这就确认 WMIC 已被彻底移除。
此前,如果你使用 WMIC 命令,系统会显示一段关于如何使用该命令行工具的简短说明。
微软表示,除非确有需要,否则不要恢复 WMIC
我发现微软的一份支持文档确实允许用户通过可下载的软件包恢复 WMIC,但微软明确表示,这仅适用于仍依赖该工具的应用、脚本或工作流。
如果你不知道 WMIC 是什么,那么你可能根本不需要安装它。如果某个第三方应用或不受信任的网站突然要求你下载 WMIC,务必谨慎操作。
对于仍然依赖 WMIC 的组织,微软提供可下载的软件包作为临时兼容性解决方案,但同时希望用户迁移到受支持的替代方案。
微软警告仍计划强制安装 WMIC 的用户:我们建议你尽快停止使用这一临时解决方案。