微软确认,Teams 将从 11 月起允许第三方工具扫描会议中的深度伪造内容
 Microsoft Teams 将于 11 月推出第三方深度伪造检测功能
Microsoft Teams 将允许组织接入经过认证的第三方工具,扫描会议音视频中的深度伪造内容。该功能将于 2026 年 11 月中旬开始在 Teams 桌面版、Mac 版和网页版推出。微软表示,检测工作由外部服务提供商完成,Teams 只负责显示警报和控制选项。不过,这家软件巨头尚未公布任何服务提供商、许可信息,也没有说明这些供应商能查看哪些会议数据。
Teams 增加这项功能就更说得通了:美国联邦调查局(FBI)在 7 月警告称,“AI 生成内容已经发展到往往难以辨别的程度”,其中就包括实时视频通话中的假冒高管。
Microsoft Teams 将加入深度伪造检测功能,但检测工作并非由微软完成
这项功能于 10 月 2 日首次出现在 Microsoft 365 路线图上,名称为“Microsoft Teams 中的第三方合成音视频检测”,目前仍标注为开发中。合成媒体是指由 AI 生成的内容,例如克隆你们财务总监的声音,或将你从未见过的供应商的脸换到视频中。
微软在管理员通知 MC1509787 中明确说明了由谁负责检测。通知称,“合成媒体检测由第三方服务提供商执行”,而“Microsoft Teams 提供平台集成,并为受支持的服务提供商提供展示和处理检测信号的功能。”
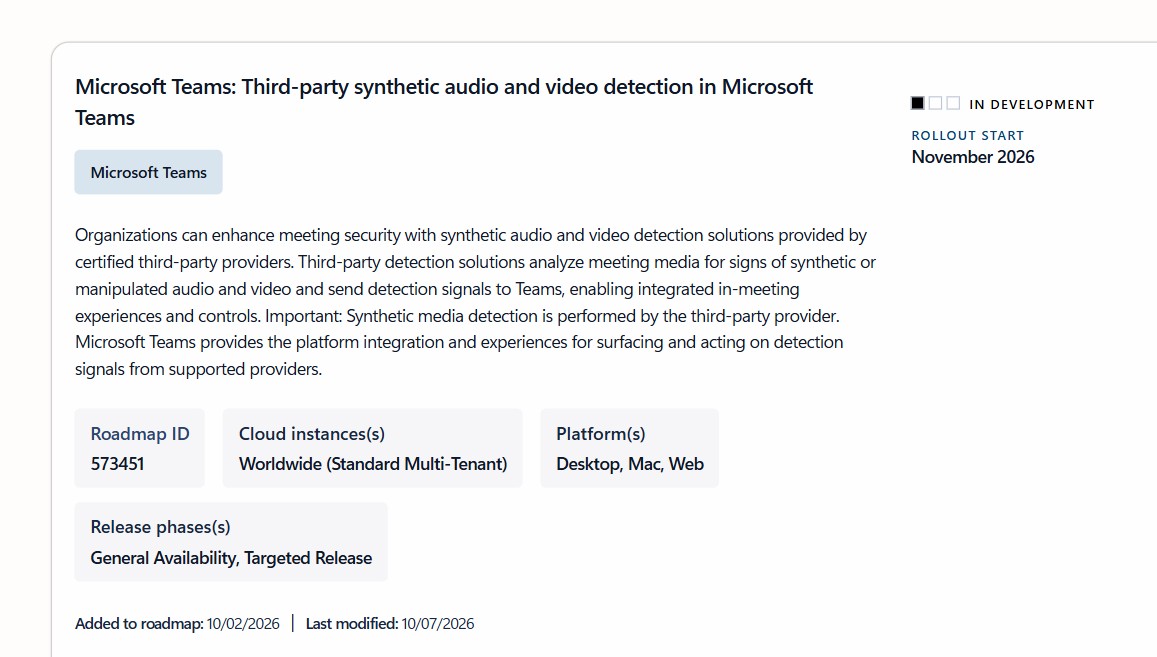 微软路线图显示,Teams 桌面版、Mac 版和网页版将推出第三方深度伪造检测功能。截图:Windows Latest
微软还在 10 月 22 日调整了发布时间。原通知计划在 11 月下旬至 12 月中旬全面推出,而修订后的通知只承诺在 11 月中旬至 11 月下旬进行定向发布。至于其他用户,微软表示,“准备就绪后,我们会通过消息中心通知大家。”
路线图只列出了桌面版、Mac 版和网页版。微软另一项同样计划于 11 月推出的 Teams 会议冒充者警告功能,则支持 Android 和 iOS;但至少目前,深度伪造检测功能还不支持这两个平台。
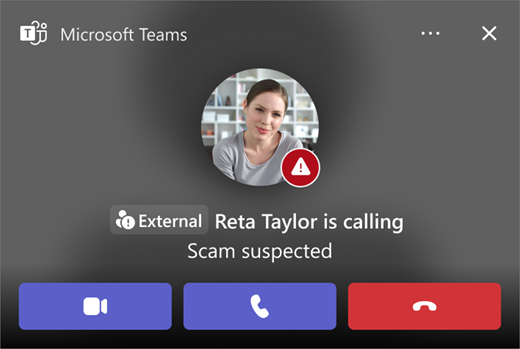 Microsoft Teams 中疑似诈骗来电的截图。图片:微软
深度伪造检测机器人会如何标记 Teams 会议中的可疑人员
微软 Graph 文档中已经包含一个名为 reportSyntheticMedia 的 Beta API,展示了这项功能的工作方式。
经过认证的检测机器人必须获准加入通话,租户管理员还须授予它 Calls.ReportSyntheticMedia.All 权限。随后,机器人会标记参会者,并提供 0.0 到 1.0 之间的置信度分数、低/中/高严重性等级,以及是否认为相关内容具有恶意。微软列举的示例包括音频检测“voiceClone”,以及视频检测“faceSwap”和“lipSync”。
微软表示,检测结果会“通过参会者列表更新推送给所有参会者”,这意味着会议中的每个人都会收到提示,而不仅仅是组织者。微软还要求机器人对每位参会者的报告频率不得超过每分钟一次。
对于管理员,通知要求 IT 团队选择服务提供商,在 Teams 管理中心的“管理应用”中部署其应用、授予权限并配置会议策略。Teams PowerShell 中已经有两个相关策略设置:SyntheticMediaDetection 和 SyntheticMediaDetectionAppId。不过微软表示,在该功能正式推出前,这些设置“不会生效”。
有趣的是,文档提到默认应用 ID 中包含“Microsoft Detection when 1P is available”(第一方检测功能可用时使用 Microsoft 检测)。因此,微软可能也在开发自家的检测器,不过目前还无法确认。
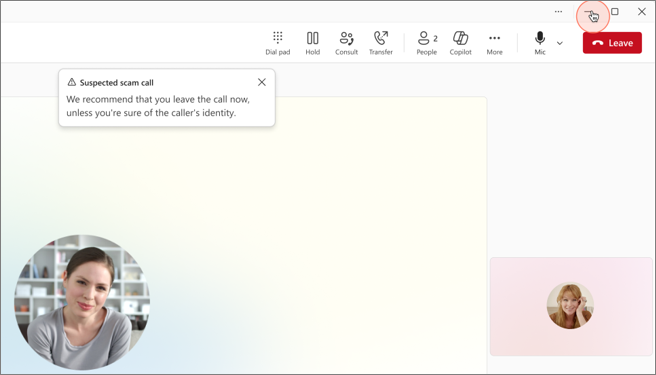 疑似垃圾来电标签的截图。图片:微软
微软尚未说明深度伪造检测器能看到会议中的哪些内容
微软的合规说明称,“经过认证的第三方服务提供商可能会分析会议音视频信号”,并要求管理员在启用前“查看服务提供商的条款、数据处理方式和合规文档”。
作为参考,Teams 使用自家的 AI 增强音视频时,微软表示会议的音视频“绝不会离开 Teams,也不会由任何人存储在任何地方。”但这项承诺针对的是微软自己的处理流程,并不自动适用于外部供应商的机器人。
已有一些供应商在销售 Teams 深度伪造检测应用。例如,Sensity 的文档称,其机器人每次分析时都会“加入通话并采集 30 秒音视频”。微软尚未说明 Sensity 或其他供应商是否获得认证。

因此,我们仍然不知道哪些供应商获得了认证、认证需要满足什么条件、需要哪些许可证、媒体是否会在云端处理、供应商会保留数据多久,以及数据是否会被用于训练模型。我们也不知道所有参会者是否都会被告知有检测机器人正在监听。鉴于微软自家的 Teams Facilitator AI 曾引发隐私争议,这确实是个值得关注的问题。
这项功能与 Teams 的“报告问题”按钮有何不同
微软已经允许用户通过“报告问题”标记可疑会议,Windows Latest 于 8 月首次报道了这项功能。管理员通知 MC1466296 计划于 10 月中旬至下旬全面推出,该功能也支持 Android 和 iOS。
报告问题第三方深度伪造检测由谁标记会议参会者服务提供商的检测机器人标记内容网络钓鱼、冒充、诈骗、社会工程攻击合成或经过篡改的音视频通知对象Teams 管理中心和 Microsoft Defender通过参会者列表更新通知所有人默认状态启用,需设置“允许用户报告会议”策略需要服务提供商、权限和策略配置
显然,“报告问题”并非自动检测,因为必须由用户发现假内容,而研究表明人们并不擅长这件事。伦敦大学学院(UCL)2023 年一项包含 529 名参与者的研究发现,人们识别深度伪造语音的准确率只有 73%,培训几乎没有帮助。2024 年一项对 56 篇论文的元分析显示,人类检测深度伪造内容的总体准确率为 55.54%,并不比抛硬币可靠多少。有趣的是,我们都觉得自己很会识别深度伪造内容,即使事实并非如此。
Teams 中的深度伪造警告并不能证明存在诈骗
置信度分数终究只是猜测,不过有总比没有好。微软也尚未公布任何服务提供商的准确率或误报率,这无疑让人更难放心。Teams 如此普及,而微软又拥有充足资源,确实有责任防范深度伪造诈骗。我也很好奇,如果参会者的摄像头质量不佳,或者故意使用不稳定的网络连接,第三方工具还能表现得如何。
当然,我并不是在贬低这项非常值得欢迎的安全防护功能;不过,我也希望微软能把同样的精力投入 Teams 的其他方面,比如解决它作为 WebView2 应用运行时会占用约 1GB 内存的问题。
你会信任第三方机器人作为参会者加入 Teams 会议吗?