Windows 11 仍需要 TPM 2.0,但微软悄然更换了新款 AMD 和高通 PC 上的 TPM 提供方,却未解释原因。
 在搭载 2026 年 AMD 和 Qualcomm 芯片的 Windows 11 电脑上,Microsoft Pluton 安全处理器将不再充当 TPM。图片:Daniel Romero
从 2026 年发布的芯片开始,Microsoft Pluton 安全处理器将不再在 AMD 和 Qualcomm 电脑上充当可信平台模块(TPM)。Windows 11 将改用芯片厂商的固件 TPM,或独立 TPM 芯片;Microsoft 也将 Intel 电脑列入这一安排。Pluton 仍会集成在这些处理器中,承担其他安全任务;已经使用 Pluton 作为 TPM 的电脑仍会继续获得更新。
BitLocker 和 Windows Hello 将照常运行。不过,这项变化影响的是:如果(或当)出现难以想象的安全漏洞,究竟由谁来修复你的 TPM。
Microsoft 确认 Pluton 将不再充当 2026 年 AMD 和 Qualcomm 芯片的 TPM
Microsoft 在 Pluton 作为 TPM 的文档中添加了这项说明。该文档最近一次更新是在 9 月 16 日。
“从 2026 年的芯片开始,Microsoft Pluton 将不再在 AMD 和 Qualcomm 平台上充当 TPM。在这些平台以及 Intel 平台上,TPM 2.0 功能将改由厂商的固件 TPM(fTPM)或独立 TPM 提供。”
有些报道称 Pluton 在 Intel 平台上也将不再充当 TPM,但 Microsoft 只在这项变更中提到了 AMD 和 Qualcomm。Intel Core Ultra 200V 和 Core Ultra Series 3 芯片搭载了 Pluton,而 Intel 电脑通常通过 Intel 自家的固件 TPM(称为平台信任技术,PTT)或独立芯片提供 TPM 2.0。
Microsoft 尚未解释这一决定,也没有说明哪些芯片属于“2026 年芯片”。例如,Snapdragon X2 笔记本电脑在 CES 2026 上亮相,但 Qualcomm 早在 2025 年 9 月就已发布这些芯片。
颇具讽刺意味的是,Microsoft 的 Pluton 主页面在 5 月更新后,仍然写着“Microsoft Pluton 旨在提供可信平台模块(TPM)的功能。”
Windows 11 仍要求 TPM 2.0,固件 TPM 也符合要求
TPM 是一种防篡改安全模块,用于存储保护电脑的密钥。BitLocker 加密硬盘,或 Windows Hello 使用 PIN 或人脸识别登录时,密钥都会保存在 TPM 中,因此理论上恶意软件不容易将其复制。TPM 还能帮助确认,在 Windows 解锁硬盘之前,启动过程没有遭到篡改。
Windows 11 的最低系统要求仍列有“可信平台模块(TPM)2.0 版”,Microsoft 在 2024 年底也称这是不可妥协的标准。
根据 Microsoft 的 TPM 建议,TPM 2.0 有三种形式:独立 TPM 是主板上的独立芯片;集成 TPM 内置于芯片封装中,但在逻辑上保持独立;固件 TPM 则在处理器的可信执行环境中运行。
Windows 不偏向任何一种。Microsoft 表示:“Windows 对所有兼容 TPM 的使用方式都相同。Microsoft 不对 TPM 应以何种方式实现持立场。”同时也承认,“不同 TPM 实现方式的安全属性各不相同。”
要查看电脑使用的是哪种 TPM,请按 Win + R,输入 tpm.msc,然后查看“TPM 制造商信息”。Microsoft 表示,“规范版本”应显示 2.0,“制造商名称”字段则会显示厂商。
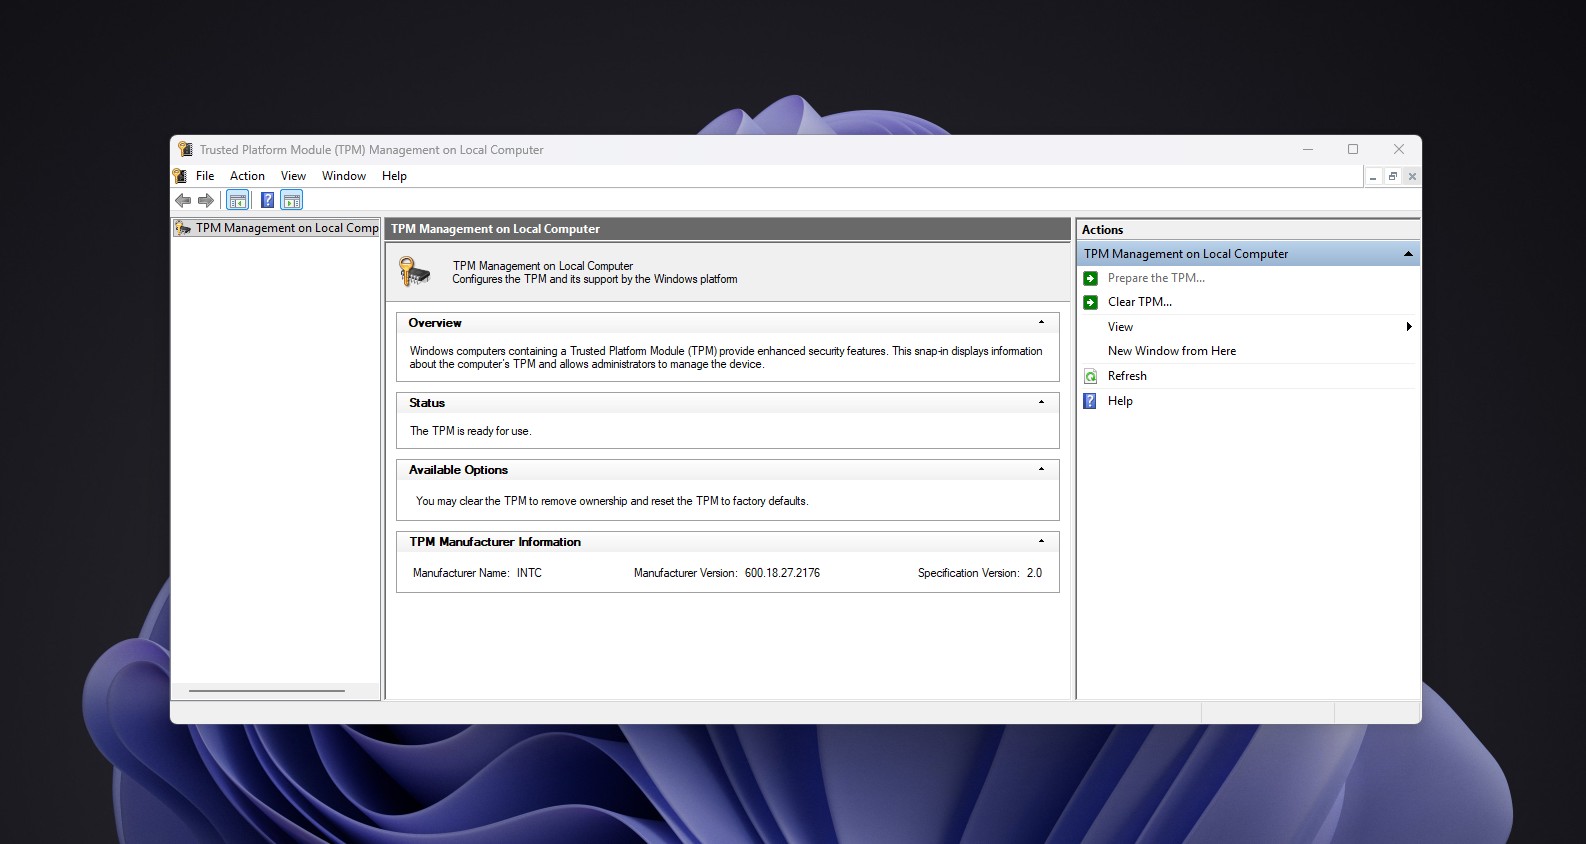 Windows 11 电脑上的 TPM 信息。来源:Windows Latest
Pluton 不会消失,现有 Pluton 电脑仍会保留 TPM 功能
Microsoft 的说明确认,现有笔记本电脑不会受到影响:“搭载 2025 年或更早发布的 AMD 和 Qualcomm 芯片、且出厂时已将 Pluton 配置为 TPM 的设备,仍会获得完整的服务和支持。”
Microsoft 还补充道:“现有和未来的 Windows 设备仍将搭载并支持 Pluton 安全处理器,为 Windows 提供硬件隔离的安全环境。”
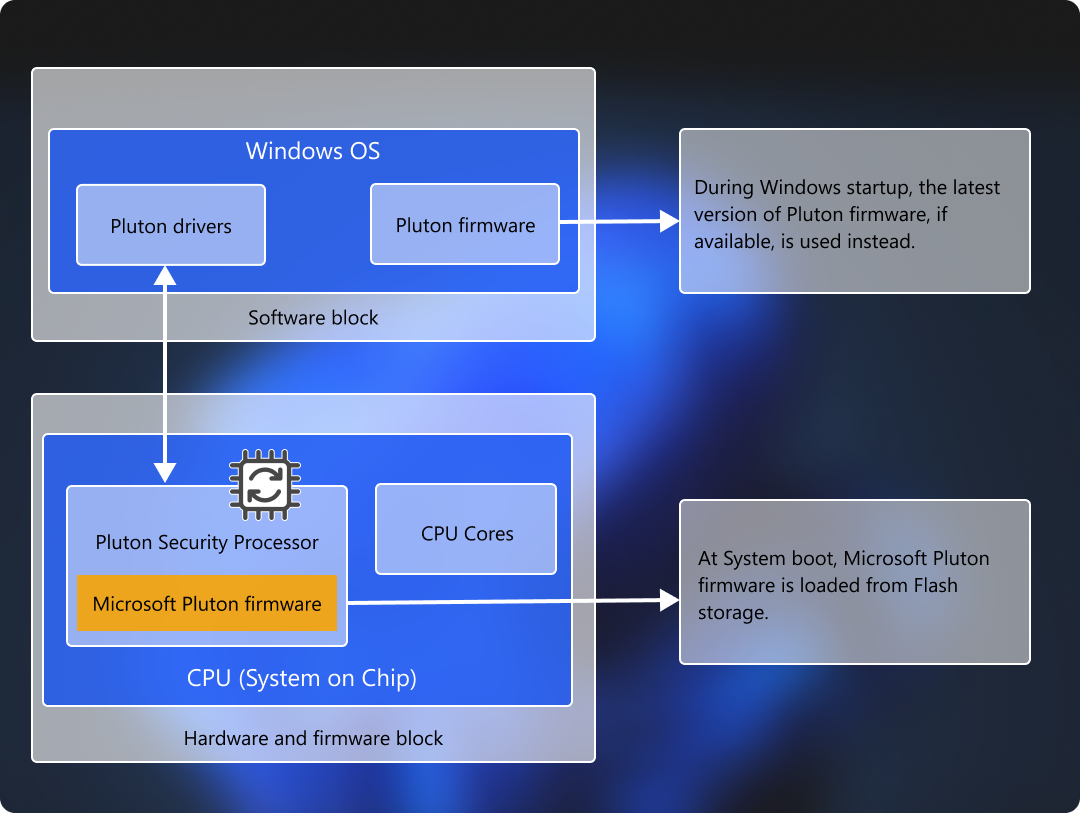 Pluton 在处理器上运行,Windows 可在启动时加载较新的 Pluton 固件。图片:Microsoft
2020 年 11 月,Microsoft 与 AMD、Intel 和 Qualcomm 共同宣布推出 Pluton。现任 AI 安全部门企业副总裁的 Microsoft 高管 David Weston 当时解释,拥有设备物理访问权限的攻击者可以“针对 CPU 与 TPM 之间的通信通道发起攻击”,而 Pluton 的设计则“消除了该通信通道遭受攻击的可能性”。Weston 当时写道,搭载 Pluton 的电脑“会先模拟 TPM”;这项设计借鉴了 Microsoft 在 Xbox One 和 Azure Sphere 上的经验。
到 2024 年 5 月,Microsoft 表示 Pluton “将在所有 Copilot+ 电脑上默认启用”。
Pluton 不再充当 TPM,会改变电脑获取安全修复的方式
Pluton 的一大卖点是更新。Microsoft 表示,它“支持通过 Windows Update 持续推送其他 Pluton 固件和操作系统功能”;启动时,如果有更新版本的 Pluton 固件,Windows 就会加载该版本。
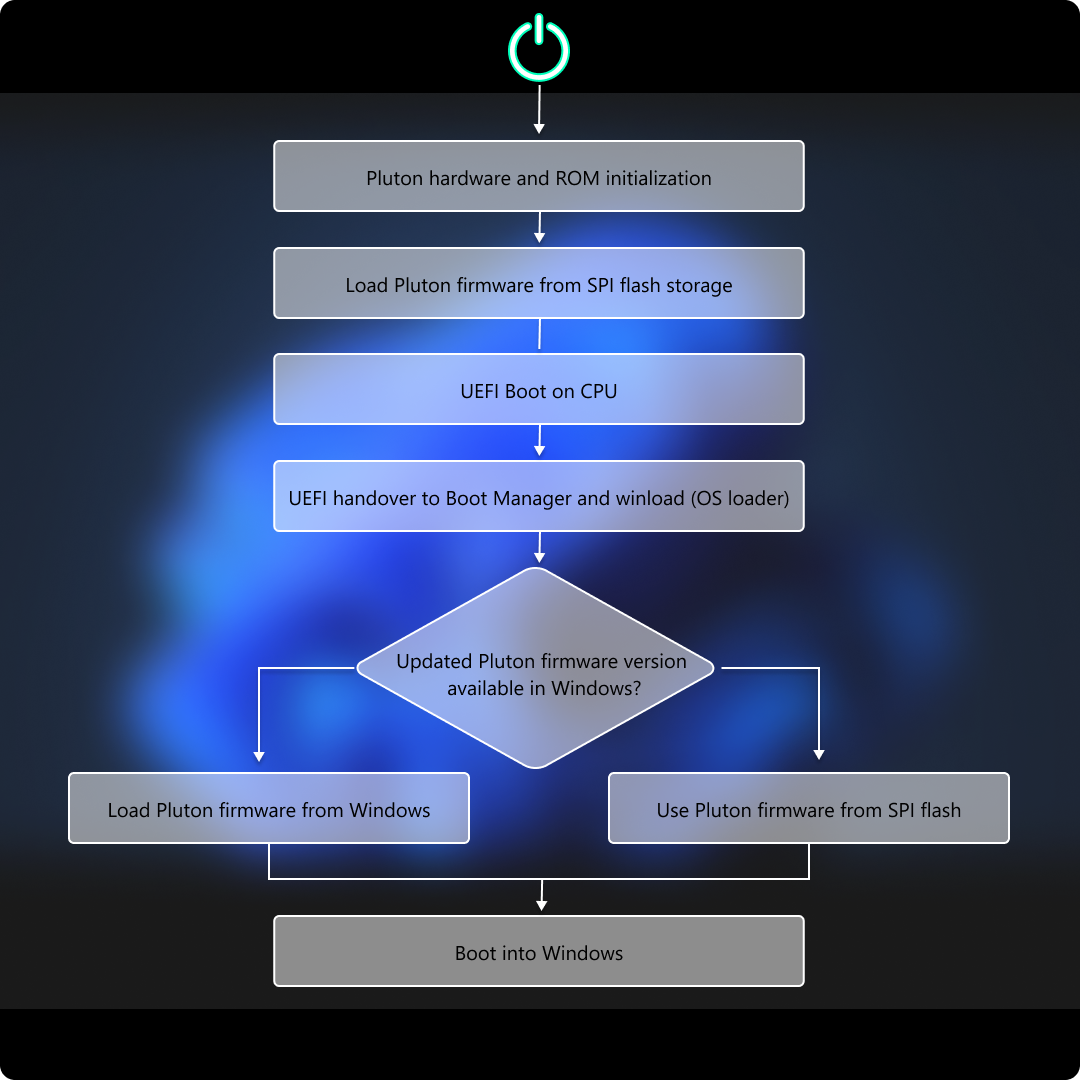 Windows 启动时会先检查是否有较新的 Pluton 固件;若没有,则使用 SPI 闪存中的副本。图片:Microsoft
固件 TPM 属于芯片厂商固件的一部分,因此修复通常会通过电脑厂商提供的 BIOS 更新推送。8 月,AMD 披露 TPM 2.0 参考代码中存在两个严重程度较高的漏洞,影响其固件 TPM,并建议用户“联系 OEM 获取适用于相应产品的 BIOS 更新。”如果笔记本电脑厂商发布 BIOS 更新较慢,TPM 可能会更长时间得不到修补。
AMD 的 fTPM 口碑也不太好。2022 年,它曾导致部分 Ryzen 电脑出现随机卡顿,之后通过更新至 AGESA 1207 或更高版本的 BIOS 解决。次年,柏林工业大学的研究人员仅用约 200 美元的设备,并在获得数小时的物理访问权限后,就攻破了 Zen 2 和 Zen 3 处理器上的 AMD fTPM。
如果要安装 BIOS 更新,请准备好 BitLocker 恢复密钥,因为固件变更可能会触发 BitLocker 恢复界面。
不过,Pluton 也带来了兼容性问题。联想为 2022 款 Ryzen 6000 ThinkPad 默认禁用了 Pluton;在开发者 Matthew Garrett 未参考任何文档就添加支持后,Linux 还需要升级到 6.3 内核才能支持 Pluton TPM。
固件 TPM 同样在处理器内部运行,因此不会受到 Weston 所说的 CPU 与 TPM 总线攻击影响。不过,独立 TPM 芯片则有此风险。
在我看来,Microsoft 只在一条文档说明中就放弃了 Pluton 宣传中的一个核心优势,却没有进一步解释。如果你打算购买 2026 款 AMD 或 Snapdragon 笔记本电脑,不妨了解一下厂商发布 BIOS 更新的频率。你会信任谁来修补 TPM:Microsoft 还是笔记本电脑厂商?